



Votre site WordPress est piraté : les premiers réflexes
Avant toute intervention, quelques gestes limitent les dégâts et facilitent le nettoyage :
- Ne supprimez rien au hasard. Effacer des fichiers à l’aveugle peut casser le site ou masquer l’origine de l’attaque.
- Faites une sauvegarde de l’état actuel, même infecté, pour garder une trace exploitable lors de l’analyse.
- Récupérez une ancienne sauvegarde intacte : cela permettra de récupérer des données saines
- Mettez le site en maintenance si des visiteurs sont redirigés vers des pages douteuses ou exposés à un malware.
- Vérifiez les autres sites sur le même hébergement. Une infection se propage souvent d’un site à l’autre.

Besoin d’un coup de main ?
Décrivez-nous votre problème et nous revenons vers vous rapidement.
Réponse du lundi au vendredi
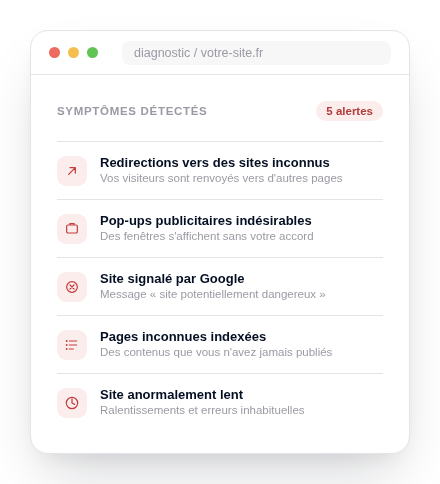
Votre site WordPress piraté : reconnaissez les symptômes et vérifiez-le
Si vous êtes sur cette page, il y a de fortes chances qu’un de ces signes vous parle. Pour chacun, voici comment le confirmer en quelques minutes.
- Votre navigateur, votre antivirus ou Google vous alertent. Consultez la rubrique « Problèmes de sécurité » de la Search Console ou le rapport de transparence Google sur la navigation sécurisée. Un message « Ce site peut être piraté » dans les résultats est un signal clair.
- Votre site redirige vers une autre page ou affiche des publicités qui ne vous appartiennent pas. Ouvrez-le en navigation privée, sur mobile, puis en cliquant depuis un résultat Google. Certaines redirections ne se déclenchent que dans ces conditions, ce qui explique que le propriétaire ne voie rien alors que ses clients, si.
- Des articles ou des pages sont apparus sans que vous les ayez créés. Tapez site:votredomaine.fr dans Google. Des titres en langue étrangère, des produits sans rapport avec votre activité (médicaments, marques, jeux d’argent) ou bien plus de pages que prévu indiquent probablement du cloaking.
- De nouveaux comptes utilisateurs existent, que vous n’avez jamais ajoutés. Dans Utilisateurs, filtrez sur « Administrateur ». Notez tout compte inconnu sans le supprimer tout de suite : il aide à l’analyse.
- Des extensions inconnues ou abandonnées sont installées. Dans Extensions, repérez celles que vous n’avez pas installées, ou qui ne sont plus mises à jour depuis longtemps. Les failles de plugins sont la porte d’entrée la plus courante.
- Votre tableau de bord est inaccessible, ou votre hébergement consomme anormalement plus de ressources. Ces deux signes seuls ne prouvent rien, mais combinés à l’un des précédents, ils confirment le doute. Votre hébergeur peut vous indiquer l’origine de la surconsommation.
Si vous cochez au moins une de ces cases, n’attendez pas : plus un site reste infecté longtemps, plus il est difficile — et coûteux — à nettoyer complètement.
Un doute sur l’origine du problème ? Si votre site est simplement lent, en erreur ou bloqué sans qu’aucun signe de piratage ne soit visible, c’est probablement plutôt du côté de notre assistance technique WordPress qu’il faut chercher la solution.
La sécurité de votre site, que dit la loi ?
Vous restez responsable des données personnelles collectées par votre site (formulaires, comptes clients, commandes), même quand l’attaque vient d’un tiers. Le RGPD impose des mesures de sécurité adaptées et, si une violation présente un risque pour les personnes, une notification à la CNIL dans les meilleurs délais, si possible sous 72 heures. Les montants des sanctions varient selon la gravité et la taille de l’organisme : 25 000 € en 2017 contre un site dont les données étaient accessibles en modifiant une simple adresse, plus de 40 millions d’euros en 2026 contre un opérateur victime d’une cyberattaque.
Nos solutions pour désinfecter votre site
Désinfecter WordPress
De nouveaux articles apparaissent sur votre blog, votre antivirus se met en route, administration inaccessible… Faites désinfecter votre site.
200,00€Ajouter au panier
Désinfecter WordPress – Cloaking
Apparition de caractères asiatiques ou de pages fantômes (inqlo, porno..) dans les résultats des moteurs de recherche. Faites corriger cette attaque et désindexer les pages créées par les pirates.
350,00€Ajouter au panier
Le cloaking, l’attaque qui détourne votre référencement
Bête noire de la désinfection des sites piratés, le cloaking est une technique parasitaire en termes de référencement. Un site cloaked peut être déclassé. Le pirate va référencer ses propres produits en utilisant votre site. Ainsi, votre identité sera associée à des produits tels que le Viagra, Uniqlo ou encore des sextoys. Rien de tel pour vous faire blacklister par Google…
Si vous avez tardé à détecter le piratage de votre site WordPress, il faudra désindexer les milliers de pages qui auront été créées. Cela s’ajoute à une intervention basique de recherche des portes dérobées.
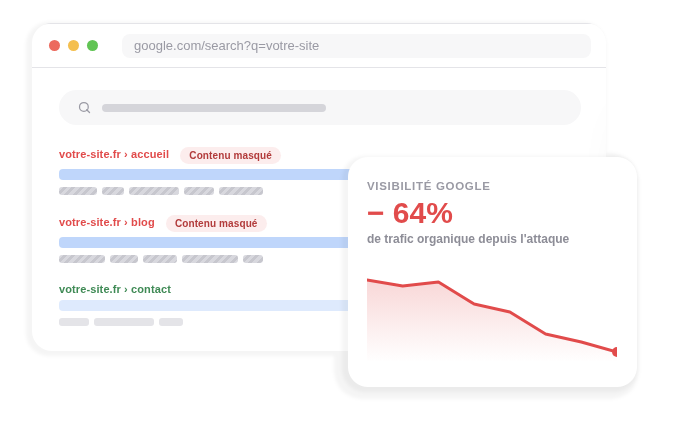
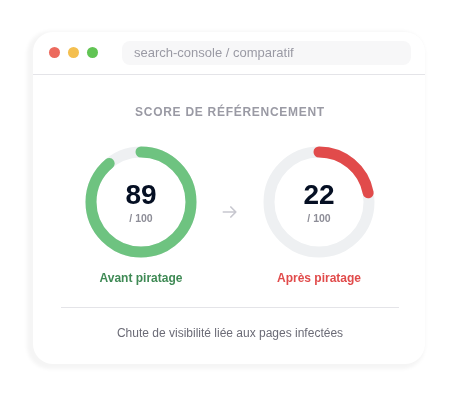
Quel impact a le piratage informatique sur votre référencement ?
La création d’un site e-commerce ou site vitrine symbolise pour votre entreprise une image forte et sécuritaire pour convaincre vos clients.
D’un point de vue purement utilisateur, si un programme malveillant se déclenche sur votre site, vous perdez vos prospects.
Se faire pirater son site aura un impact sur votre SEO, car Google classera votre site comme étant dangereux, ce qui risque de nuire à votre référencement.
Notre processus face à un site WordPress piraté
-
Audit
Nous analysons les symptômes que vous décrivez et établissons un diagnostic, pour vous proposer l’intervention adaptée (désinfection simple ou avec cloaking).
-
Nous récupérons toutes les données nécéssaires à notre intervention
Nous récupérons ce qu’il faut pour intervenir : accès au site, FTP, base de données et sauvegardes précédentes.
-
Désinfection
Selon le cas, nous restaurons une sauvegarde non infectée, ou nous analysons votre site fichier par fichier, depuis un serveur isolé, pour trouver la faille et le code malveillant. En cas de cloaking, nous supprimons les pages parasites et demandons leur désindexation.
-
Sécurisation et mises à jour
Une fois le site désinfecté, nous mettons à jour WordPress, le thème et les extensions, et nous installons un plugin de sécurité s’il n’y en a pas.
-
Sauvegarde et réinitialisation des mots de passe
Nous réinitialisons tous les mots de passe, mettons en place une sauvegarde régulière, et, si votre site ou votre adresse e-mail est signalé comme dangereux, nous vous aidons à demander le retrait de l’avertissement.
-
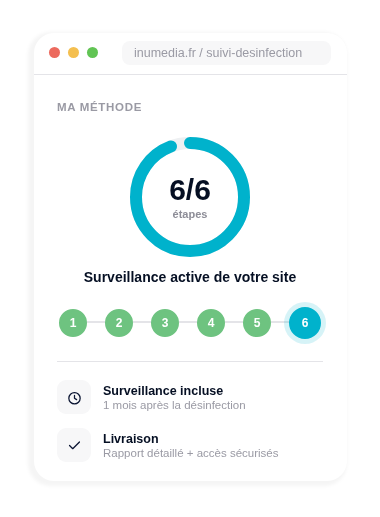
Livraison et surveillance de 30 jours :
Nous vous remettons un rapport détaillé et des accès sécurisés, puis nous surveillons votre site pendant 30 jours pour nous assurer qu’aucune réinfection n’a lieu.
N’attendez pas que ça empire
Un site piraté qui reste en ligne tel quel, c’est un risque qui grandit chaque jour — pour votre référencement, vos données, et la confiance de vos visiteurs. Décrivez-nous ce que vous constatez, nous vous indiquons en quelques minutes de quel type d’intervention vous avez besoin.
Une fois votre site propre, pensez aussi à la suite : une maintenance WordPress régulière limite fortement le risque de récidive. Nous intervenons à Belfort, Montbéliard, dans toutes nos zones d’intervention en Nord Franche-Comté mais également partout en France.
Ils nous font confiance
Ils nous ont confié la désinfection de leur site
Aurélie d’Inu Média a désinfecté notre site wordpress qui avait été piraté et a participé à sa refonte en programmant de nouvelles fonctionnalités. Aurélie est très professionnelle, passionnée par son travail et d’une grande réactivité ! Merci.
J’ai fait appel à Aurélie pour désinfecter un site que j’administre. Elle a été très réactive et de très bon conseil. Elle a trouvé la faille et a remis le site à neuf en quelques heures. Je recommande. Je n’hésiterai pas à refaire appel à ses services. Merci Aurélie !
FAQ
Questions fréquentes sur la désinfection de sites wordpress
C’est l’action d’un hacker qui infecte un site — e-commerce ou vitrine — à l’aide de scripts ou de programmes malveillants, souvent dans le but de détourner du trafic ou d’exploiter votre référencement à son profit.
Ne supprimez rien au hasard et faites une sauvegarde de l’état actuel, même infecté. Changez ensuite vos accès (WordPress, FTP, base de données, hébergement) et prévenez votre hébergeur. Le détail est dans notre section « les premiers réflexes ».
Un avertissement de Google ne disparaît pas tout seul. Il faut d’abord nettoyer le site, puis demander un réexamen depuis la Search Console, rubrique « Problèmes de sécurité ». Le délai de traitement dépend ensuite de Google. Nous nettoyons le site et préparons cette demande avec vous.
La désinfection WordPress est proposée à 200 € HT, et la version avec cloaking à 350 € HT, car il faut retrouver et supprimer les pages créées par le pirate. Une surveillance d’un mois est incluse à la livraison.
Dans un cas simple, restaurer une sauvegarde saine peut suffire. Encore faut-il être certain qu’elle est saine, et assez récente. Sinon, vous risquez de laisser la porte dérobée en place, et le site est réinfecté quelques jours plus tard. Vous risquez aussi de perdre des données : nouveaux textes, commandes, factures, comptes utilisateurs.
Si des données clients sont en jeu, ou si vous voyez des pages étrangères dans Google (cloaking), mieux vaut confier l’analyse à un professionnel.
Dans les moteurs de recherche vous voyez apparaître des caractères chinois dans la description de votre site. De plus l’administration est bien souvent devenue inaccessible. Ce type d’attaque vise à faire référencer des produits provenant du hacker. Il va créer des milliers de pages qu’il va faire référencer à travers votre site.
Ainsi son propre référencement va être nourri au détriment de votre site. Pour ce type d’attaque, un professionnel pour la désinfection d’un site WordPress piraté est conseillé car elles peuvent être fastidieuses à éradiquer.
Nous désinfectons votre site sous 2 jours ouvrés (du lundi au vendredi) après votre prise de contact, dès que nous disposons des accès nécessaires (site, FTP, base de données). Une demande reçue le week-end est traitée en début de semaine. En attendant, les réflexes décrits plus haut (sauvegarde, changement des accès, mise en maintenance) limitent les dégâts. Un site très volumineux ou un cloaking qui a créé des milliers de pages peut demander plus de temps : nous vous prévenons dès l’analyse. Si Google a signalé votre site, le retrait de l’avertissement dépend ensuite de son délai de réexamen.
Mettez à jour WordPress, vos thèmes et vos plugins régulièrement, protégez votre administration contre les attaques par force brute, déplacez votre page de connexion, et n’installez que des extensions issues de sources officielles.